
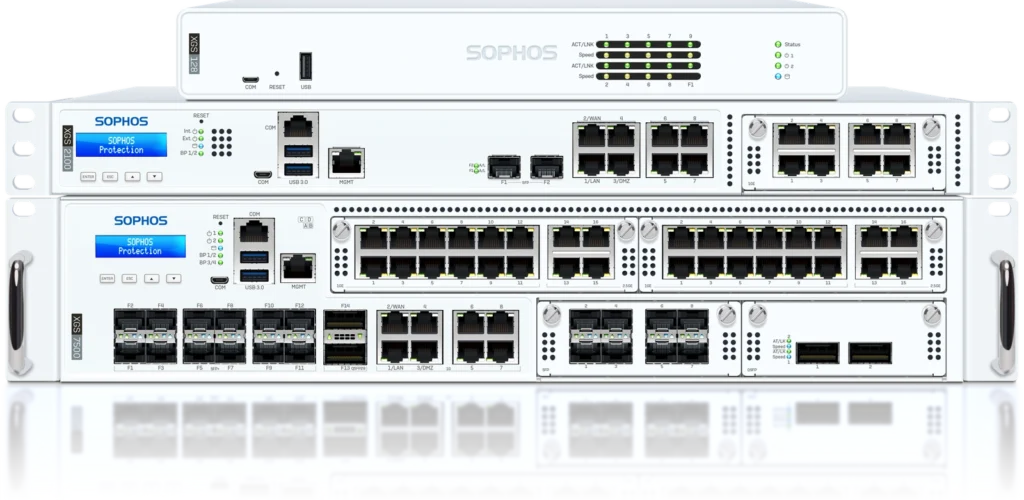
Die Bezeichnungen XG, SG, XGS, UTM und Sophos Firewall OS werden im Alltag leicht vermischt. Für Updates und Support ist diese Unterscheidung jedoch entscheidend. Eine Firewall kann weiter einschalten und Verkehr übertragen, obwohl ihre Hardware bereits außerhalb des unterstützten Lebenszyklus liegt.
Hardware und Betriebssystem getrennt erfassen
XG und XGS sind Hardwarefamilien. UTM und SFOS bezeichnen unterschiedliche Softwareplattformen; SG-Geräte können je nach Installation unterschiedlich betrieben werden. Darum beginnt die Prüfung mit Modell, Revision und tatsächlich installiertem Betriebssystem. Eine alte Rechnung oder der Name im Netzwerkplan reicht allein nicht.
Sophos nennt für XG-Hardware den31. März 2025 als EOL. Die aktuelle22er-Firmware unterstützt XG- und SG-Hardware nicht. Daraus folgt keine allgemeine Abschaltung jeder so bezeichneten Softwareinstallation: Virtuelle, Software- und Cloud-Ausführungen werden anhand ihrer eigenen Plattform- und Lizenzbedingungen geprüft.
Weiterlaufender Verkehr ist kein Supportnachweis
Ein abgelaufener Hardwarelebenszyklus bedeutet nicht zwangsläufig, dass das Gerät an diesem Tag alle Pakete verwirft. Er verändert aber die Grundlage für Wartung, Fehlerbehebung und Schutzfunktionen. Welche Funktionen und Aktualisierungen noch verfügbar sind, wird mit dem Herstellerstand und den vorhandenen Berechtigungen abgeglichen.
Auch bei UTM gelten eigene Regeln. Eine befristete Lizenz-/Supportüberlappung nach dem Produkt-EOL ist keine neue langfristige Produktzusage. Der richtige nächste Schritt ist ein sauberer Bestandsnachweis, nicht die Annahme, dass eine unverändert grüne Verwaltungsseite dauerhaft ausreichenden Schutz und Betreuung belegt.
Die Zielgröße folgt der realen Nutzung
Für ein Ersatzsystem werden Leitungsbandbreite, aktivierte Prüfungen, gleichzeitige Verbindungen, VPN, Portbedarf und geplante Entwicklung betrachtet. Die Zahl im Modellnamen lässt sich nicht als universelles Leistungsverhältnis übernehmen. Auch virtuelle Bereitstellung oder eine andere geeignete Plattform kann in die fachliche Auswahl gehören.
Die benötigten Lizenzen und Leistungen werden transparent zugeordnet. Ein Systemwechsel ist außerdem eine Gelegenheit, überholte Regeln und nicht mehr verwendete Veröffentlichungen zu erkennen. Eine lange Konfiguration soll nicht allein deshalb vollständig mitwandern, weil sie sich technisch importieren lässt.
Die Übernahme braucht einen eigenen Test
Sophos beschreibt einen Backup-/Restore-Assistenten für unterstützte Übergänge. Voraussetzung sind unter anderem passende Softwarestände, ein geeignetes Ziel und benötigte Sicherungsschlüssel. Bei abweichender Portzahl muss die Schnittstellenzuordnung zu den realen Kabeln und Netzen passen. Die konkrete Kompatibilität wird vorab geprüft.
Nach der Übernahme werden Regeln, VPN, DNS, Zertifikate, Administrationszugänge und wichtige Anwendungen abgenommen. Erst dann gilt der Wechsel als abgeschlossen. DAXS unterstützt bei dieser Modell-/Versionsinventur und einem nachvollziehbaren Umstiegsplan. Ein alter Produktname wird dabei nicht pauschal als ausreichende Entscheidungsgrundlage verwendet.
Sophos bei DAXS · Infrastruktur und Betrieb · Bestand prüfen lassen
Quellen: Sophos: XG-zu-XGS-Migration (externer Link) · Sophos: Retirement-Kalender (externer Link) · Sophos: unterstützte SFOS22-Plattformen (externer Link)